


 |
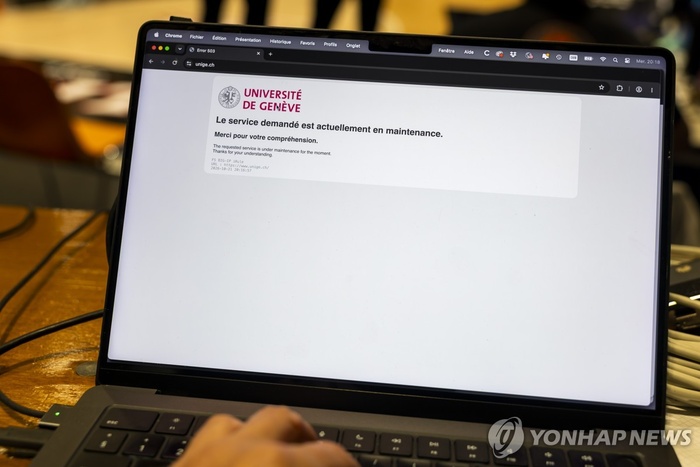
| 21일(현지시간) 스위스 제네바에서 취약점이 발견된 후 유럽 컴퓨터 긴급대응팀(CERT-EU)의 권고에 따라 제네바 대학교 웹사이트가 오프라인으로 전환된 화면. PHP 프로그래밍 언어에서 서버를 악의적 행위자가 장악할 수 있게 하는 취약점이 발견됐다. 전 세계 웹사이트와 그에 호스팅되는 애플리케이션의 약 70%가 PHP 기반으로 운영된다. /사진:연합 |
인증 없이 원격으로 서버 장악 가능한 취약점 발견
워드프레스ㆍ그누보드 기반 국내 사이트도 비상
AI가 찾아낸 결함…“공격 무기화 시간도 단축”
[대한경제=심화영 기자] 전 세계 웹사이트 10곳 중 7곳 이상이 사용하는 프로그래밍 언어 ‘PHP’에서 치명적인 보안 취약점 2건이 발견돼 글로벌 사이버보안에 비상이 걸렸다. 별도 인증 없이 원격에서 코드를 실행해 시스템을 장악할 수 있는 결함으로, 인공지능(AI)이 발견 과정에서 결정적인 역할을 했다는 점에서도 주목 받고 있다.
미국과 유럽, 일본 등 주요국 사이버보안 당국은 긴급 패치를 적용하라고 권고했고, 일부 해외 정부기관은 예방 차원에서 웹사이트 운영을 일시 중단했다.
22일 과학기술정보통신부와 한국인터넷진흥원(KISA)에 따르면 정부는 이날 낮 12시부터 민간 분야 사이버위기 ‘주의’ 경보를 발령했다. 이번 취약점으로 인한 대규모 해킹 가능성에 대비한 조치다. ‘주의’ 경보 발령에 따라 정부는 침해 대응 인력을 증원하고 비상출동조를 상시 대기시키는 등 비상대응 체계를 가동한다.
이번에 공개된 취약점은 예외 상황 처리 오류(CVE-2026-109618)와 메모리 사용 오류(CVE-2026-109619) 등 2건이다. 공격자가 아이디와 비밀번호 없이 인터넷을 통해 조작된 요청을 보내면 서버에서 임의의 명령을 실행할 수 있다. 악용될 경우 서버에 원격조종 파일(webshell)이 설치되거나 고객 정보 유출, 홈페이지 변조·마비 등으로 이어질 수 있다.
PHP는 홈페이지와 온라인 쇼핑몰, 게시판, 관리자 페이지 등 다양한 웹 서비스를 만드는 데 쓰인다. 워드프레스와 그누보드 등 국내에서 널리 사용하는 홈페이지 제작 도구도 PHP를 기반으로 작동한다. 웹 기술 분석업체 W3Techs에 따르면 사용 언어를 식별할 수 있는 웹사이트의 약 75%가 PHP를 사용하고, 전체 웹사이트의 약 43%가 워드프레스를 이용하고 있다.
취약점이 악용될 경우 공격자는 별도의 로그인이나 인증 절차 없이 원격에서 임의 코드를 실행할 수 있다. 웹 서버 통제권을 빼앗기거나 내부 시스템 침투 통로로 악용될 수 있어 신속한 패치 적용이 시급하다. KISA는 이미 공식 지원이 종료된 PHP 8.1 이하 버전에 대해서는 지원 대상 버전으로 업그레이드할 것을 당부했다.
이번 취약점은 AI를 활용한 보안 연구 과정에서 발견됐다. 외신에 따르면 사이버보안업체 캘리프는 오픈AI 모델을 활용해 취약점을 찾아냈고, 구글 계열 보안업체 위즈도 독자적으로 두 건의 취약점을 발견해 신고했다. 해외 주요국도 즉각 대응에 나선 상태다. 미국 국가안보국(NSA)과 연방수사국(FBI) 등은 취약점 패치 적용을 권고했고, 즉시 조치가 어려운 경우 시스템을 오프라인으로 전환하라고 제시했다.
전문가들은 AI 발전으로 취약점 탐지부터 공격 무기화까지 걸리는 시간이 대폭 단축될 수 있다고 경고한다. 글로벌 보안업체 팔로알토 네트웍스의 보안 연구조직 ‘유닛42’는 “자산 노출 현황을 상시 점검하고 패치 적용 전이라도 공격을 차단할 수 있는 ‘가상 패치’ 등 선제적 방어 체계를 갖춰야 한다”고 조언했다.
레베카 존슨 시드니대 AI 평가·거버넌스 전문가는 한국과학기술미디어센터(SMCK)를 통해 “AI가 취약점을 찾아내고 수정하는 능력을 보여주는 것만으로는 충분하지 않다”며 “패치가 실제 배포·적용되기 전까지는 그 누구도 안전하지 않다”고 지적했다.
심화영 기자 dorothy@
〈ⓒ 대한경제신문(www.dnews.co.kr), 무단전재 및 수집, 재배포금지〉

